Wednesday, July 8, 2026

Kebijakan Privasi untuk Aplikasi Android Pipisoft


Kebijakan Privasi

Terakhir diperbarui: 8 Juli 2026

Selamat datang di aplikasi Alana Cemandi ("Aplikasi"), yang dikembangkan dan dikelola oleh Honggianto Kurniadi - PipiSoft ("Kami").

Kami menghargai dan berkomitmen untuk melindungi privasi setiap pengguna. Kebijakan Privasi ini menjelaskan bagaimana Kami mengumpulkan, menggunakan, menyimpan, dan melindungi informasi yang Anda berikan saat menggunakan Aplikasi.

Dengan menggunakan Aplikasi, Anda menyatakan telah membaca, memahami, dan menyetujui Kebijakan Privasi ini.

1. Informasi yang Kami Kumpulkan

Bergantung pada fitur yang digunakan, Aplikasi dapat mengumpulkan informasi berikut:

a. Informasi Akun

  • Nama
  • Alamat email
  • Nomor telepon (jika diperlukan)

b. Informasi Perangkat

  • Model perangkat
  • Sistem operasi
  • Versi aplikasi
  • Device ID atau Instance ID (misalnya untuk notifikasi)

c. Informasi Penggunaan

  • Aktivitas penggunaan aplikasi
  • Waktu akses
  • Log kesalahan (crash report)
  • Data diagnostik

d. Informasi Lokasi

Apabila fitur tertentu memerlukannya, Aplikasi dapat meminta izin untuk mengakses lokasi perangkat. Lokasi hanya digunakan sesuai fungsi yang dijelaskan pada fitur tersebut dan tidak akan diakses tanpa persetujuan Anda.

2. Cara Kami Menggunakan Informasi

Informasi yang dikumpulkan digunakan untuk:

  • Menyediakan layanan Aplikasi.
  • Memverifikasi identitas pengguna.
  • Mengelola akun pengguna.
  • Mengirimkan notifikasi yang berkaitan dengan layanan.
  • Meningkatkan kualitas dan keamanan Aplikasi.
  • Menganalisis performa aplikasi.
  • Menangani gangguan atau kesalahan sistem.
  • Memenuhi kewajiban hukum apabila diperlukan.

3. Izin (Permissions) yang Digunakan

Aplikasi dapat meminta beberapa izin pada perangkat Anda, seperti:

  • Internet
  • Kamera
  • Penyimpanan
  • Lokasi
  • Notifikasi

Setiap izin hanya digunakan untuk mendukung fungsi yang tersedia di dalam Aplikasi. Anda dapat mengatur atau mencabut izin tersebut melalui pengaturan perangkat.

4. Layanan Pihak Ketiga

Aplikasi dapat menggunakan layanan dari pihak ketiga, antara lain:

  • Google Firebase Authentication
  • Firebase Cloud Messaging (FCM)
  • Firebase Analytics
  • Firebase Crashlytics
  • Google Play Services

Layanan tersebut memiliki kebijakan privasi masing-masing yang dapat Anda lihat melalui situs resmi penyedia layanan.

5. Pembagian Informasi

Kami tidak menjual, menyewakan, ataupun memperdagangkan data pribadi pengguna.

Kami hanya dapat membagikan informasi apabila:

  • diperlukan untuk menyediakan layanan yang Anda gunakan;
  • diwajibkan oleh peraturan perundang-undangan atau putusan pengadilan;
  • diperlukan untuk melindungi hak, keamanan, dan kepentingan pengguna maupun Kami.

6. Penyimpanan dan Keamanan Data

Kami menerapkan langkah-langkah teknis dan administratif yang wajar untuk menjaga keamanan data pengguna dari akses tanpa izin, perubahan, pengungkapan, maupun kehilangan data.

Walaupun demikian, tidak ada sistem elektronik yang dapat dijamin sepenuhnya aman. Oleh karena itu, Kami tidak dapat menjamin keamanan mutlak atas seluruh data yang dikirimkan melalui internet.

7. Retensi Data

Data pribadi akan disimpan selama:

  • akun Anda masih aktif;
  • diperlukan untuk memberikan layanan;
  • diwajibkan oleh ketentuan hukum yang berlaku.

Setelah tidak lagi diperlukan, data akan dihapus atau dianonimkan sesuai kebijakan internal Kami.

8. Hak Pengguna

Anda memiliki hak untuk:

  • mengakses informasi pribadi yang Kami simpan;
  • memperbarui atau memperbaiki data pribadi;
  • meminta penghapusan akun beserta data pribadi sesuai ketentuan yang berlaku;
  • mencabut persetujuan atas pemrosesan data tertentu, sepanjang tidak mengganggu layanan yang sedang digunakan.

Permintaan tersebut dapat disampaikan melalui informasi kontak yang tersedia pada bagian akhir dokumen ini.

9. Privasi Anak

Aplikasi tidak secara khusus ditujukan bagi anak-anak di bawah usia yang ditentukan oleh peraturan yang berlaku. Apabila Kami mengetahui bahwa data pribadi anak dikumpulkan tanpa persetujuan yang sah dari orang tua atau wali, Kami akan mengambil langkah yang wajar untuk menghapus data tersebut.

10. Perubahan Kebijakan Privasi

Kami dapat memperbarui Kebijakan Privasi ini dari waktu ke waktu untuk menyesuaikan perubahan layanan, teknologi, maupun ketentuan hukum.

Versi terbaru akan selalu tersedia melalui halaman ini dengan mencantumkan tanggal pembaruan.

11. Hubungi Kami

Apabila Anda memiliki pertanyaan mengenai Kebijakan Privasi ini atau ingin mengajukan permintaan terkait data pribadi Anda, silakan menghubungi:

Pipisoft

Alamat: Jalan Bronggalan 2-E No. 17 Surabaya 60132

Email: honggianto@gmail.com

Website: https://honggianto.blogspot.com

Persetujuan

Dengan menggunakan Aplikasi, Anda menyatakan telah membaca, memahami, dan menyetujui Kebijakan Privasi ini. 

Sunday, January 26, 2020

Mengimplementasikan SSL Certificate Let's Encrypt Pada Web Portal 3CX Free Edition

Bagi anda pengguna 3CX Free Edition, anda dapat mengimplementasikan SSL Let's Encrypt ke web service 3CX anda.

Caranya cukup mudah, silahkan ikuti langkah berikut dibawah ini :

1. Masuk ke direktori : /var/lib/3cxpbx/Bin/nginx/conf/Instance1
2. Edit file domain-crt.pem dan domain-key.pem dengan menggunakan editor kesayangan anda.
3. Hapus semua isinya dan gantikan dengan key baru yang sudah anda peroleh dari Let's Encrypt untuk domain anda.
4. Simpan semua perubahan
5. Restart Web Servicenya (NGINX) dengan menggunakan perintah : service nginx restart

Selesai :-)

Silahkan cek kembali masa berlaku SSL Certificate web management 3CX anda.


Tuesday, October 24, 2017

Instalasi dan Setting MySQL Server 5.6 Multi Pada FreeBSD 11

Pada kesempatan kali ini saya akan mencoba memberikan petunjuk instalasi sekaligus setting atau konfigurasi supaya dapat menjalankan MySQL Server versi 5.6 secara multi instance.

Apakah yang dimaksud dengan multi instance ?

Multi instance maksudnya adalah menjalankan beberapa daemon service MySQL Server pada satu mesin yang sama  secara bersamaan.

Mengapa hal ini dibutuhkan ?

Well... apabila anda ingin membangun 1 server backup, katakanlah MySQL slave backup server, dimana anda ingin supaya dapat membackup lebih dari 1 master server, maka anda perlu menjalankan beberapa daemon MySQL di server slave ini karena pada MySQL versi 5.6 hanya support 1 ip address master server saja. Berbeda dengan MySQL versi 5.7 keatas, tampaknya sudah support multi ip master server. Entahlah, saya sendiri belum pernah mencobanya. Mungkin nanti saja, karena sementara ini yang saya butuhkan adalah MySQL Server versi 5.6 untuk mendukung aplikasi Visual FoxPro saya.

Ok, kita lanjut ya...

Langkah pertama, kita install terlebih dahulu MySQL Server 5.6 di mesin FreeBSD kita. Caranya cukup mudah, anda hanya perlu mengetikkan perintah : pkg install mysql56-server-5.6.37_1

Setelah MySQL Server 5.6 terinstall, buatlah konfigurasi my.cnf pada folder : /usr/local/etc/mysql seperti dibawah ini :

[mysqld_multi]
mysqld = /usr/local/bin/mysqld_safe
mysqladmin = /usr/local/bin/mysqladmin

[mysqld1]
user = root
datadir = /var/db/mysql1
socket = /var/db/mysql1/mysql1.sock
pid-file = /var/db/mysql1/mysql1.pid
port = 3306
server-id = 12
max_allowed_packet = 2000M
lower_case_table_names = 1
relay-log = /var/db/mysql1/mysql-relay-bin.log
log_bin = /var/db/mysql1/mysql-bin.log
binlog_do_db = makmur
expire_logs_days = 3

[mysqld2]
user = root
datadir = /var/db/mysql2
socket = /var/db/mysql2/mysql2.sock
pid-file = /var/db/mysql2/mysqld2.pid
port = 3308
server-id = 22
max_allowed_packet = 2000M
lower_case_table_names = 1
relay-log = /var/db/mysql2/mysql-relay-bin.log
log_bin = /var/db/mysql2/mysql-bin.log
binlog_do_db = gilang
expire_logs_days = 3

[mysqld3]
user = root
datadir = /var/db/mysql3
socket = /var/db/mysql3/mysql3.sock
pid-file = /var/db/mysql3/mysqld3.pid
port = 3309
server-id = 32
max_allowed_packet = 2000M
lower_case_table_names = 1
relay-log = /var/db/mysql3/mysql-relay-bin.log
log_bin = /var/db/mysql3/mysql-bin.log
binlog_do_db = gita
expire_logs_days = 3


Konfigurasi diatas dapat anda modifikasi dan sesuaikan sendiri dengan kebutuhan anda sendiri, namun untuk keperluan saya saat ini, konfigurasi saya adalah seperti diatas karena saya membutuhkan 3 instance MySQL Server untuk berjalan bersamaan. 

Anda bebas menjalankan berapapun banyaknya mysql instance, tidak ada batasan, hanya saja anda perlu mengedit bagian [mysqldN] dimana N adalah angka 1,2,3, dst untuk menunjukkan instance ke 1,2,3, dst. Namun perlu diingat bahwa setiap instance yang dijalankan harus memiliki port yang berbeda. Jangan menjalankan lebih dari 1 instance pada port yang sama karena hal tersebut akan mengakibatkan MySQL Server crash serta tidak dapat dijalankan.

Setelah selesai dengan konfigurasi diatas, langkah selanjutnya adalah membuat script kecil. Saya membuat dengan nama file mysqlmulti dan saya tempatkan di : /usr/local/bin supaya dapat dipanggil dari mana saja seperti fungi command FreeBSD pada umumnya. Isi script tersebut sederhana sekali, yakni 1 baris perintah untuk menjalankan Mysqld Multi. Berikut command untuk menjalankan Mysqld Multi di dalam script tersebut :

mysqld_multi --defaults-file=/usr/local/etc/mysql/my.cnf start

Menjalankan Mysqld Multi berbeda dengan Mysqld Single.

Kalau untuk menjalankan MySQL daemon secara single, anda cukup menggunakan perintah : service mysql-server start, atau bisa juga menempatkan mysql_enable = YES pada /etc/rc.conf supaya service dapat berjalan otomatis pada saat startup. 

Namun untuk menjalankan Mysqld Multi, terdapat perintah khusus yakni : mysqld_multi.
Silahkan cek manual perintah tersebut untuk melihat opsi-opsi yang ada.

Langkah terakhir sebagai penutup, saya ingin supaya mysqld_multi ini dapat berjalan secara otomatis pada saat server dinyalakan. Untuk mencapai tujuan ini, saya menjalankan script starter diatas dengan menggunakan cron. Cukup menambahkan baris ini pada cron job : @reboot /usr/local/bin/mysqlmulti maka script diatas akan dijalankan setiap kali server dinyalakan.

Demikian semoga penjelasan saya dapat dimengerti dan bermanfaat.

Tuesday, August 29, 2017

Pernahkah anda terbesit sebuah keinginan untuk dapat menghapus file-file di dalam komputer anda yang usianya lebih dari sekian hari, misalkan file-file tersebut adalah file-file hasil backup rutin setiap hari ?

Perintah DOS berikut ini akan membantu anda untuk mencari dan menghapus semua file yang telah berusia sekian hari di folder yang sudah anda tetapkan (contoh : D:\BACKUPKU, 3 hari) beserta subfoldernya :

forfiles /p "D:\BACKUPKU" /s /m *.* /D -3 /C "cmd /c del @path"

perintah diatas sudah saya test di Windows 7 dan berjalan dengan baik.

Semoga bermanfaat!

Tuesday, June 13, 2017

Postfix RBL Mandul

Beberapa hari ini saya mulai menerima e-mail spam di inbox saya. Memang sih walau jumlahnya tidak banyak, tetap saja saya merasa tidak nyaman bahkan sekarang sudah eneg kalau melihat pengirimnya adalah Kia Group.

Seingat saya, saya sudah memasang RBL Spamhaus Zen di RBL Postfix saya (/etc/postfix/main.cf) akan tetapi saya coba test ke : nelson-sbl-test@crynwr.com kok selalu tembus inbox saya (Uh-oh, your SBL block is not working!)

Selidik punya selidik, ternyata tembusnya e-mail spam ini disebabkan oleh DNS Google yang dipergunakan sebagai resolver bagi server e-mail saya (/etc/resolv.conf)

Ya benar! DNS query ke spamhaus.org tidak akan berjalan apabila server e-mail anda menggunakan DNS Google Server sebagai resolvernya!

Sebagai solusinya, silahkan menggunakan DNS servernya OpenDNS berikut dibawah ini :

208.67.222.222 
208.67.220.220

Setelah saya aplikasikan dan coba test lagi ke nelson, yakk... kali ini e-mail spam dari nelson tereject sudah.

Jun 14 10:36:50 stallion postfix/smtpd[2355]: NOQUEUE: reject: RCPT from sbl.crynwr.com[192.203.178.107]: 454 4.7.1 Service unavailable; Client host [192.203.178.107] blocked using zen.spamhaus.org;

Hidup saya jadi tenang sekarang...

Wednesday, September 7, 2016

Automatically Clock Adjustment on Mikrotik RouterOS

Hello...

sudah lama saya tidak mengupdate blog saya ini, maklum dikarenakan tempat kerja saya selama tahun 2015-2016 kurang mendukung talenta saya. Saya yang biasanya suka RnD (Research n Development), bahasa kerennya adalah mengutak-atik system, eh di tempat kerja tersebut saya tidak bisa berbuat banyak karena tidak diberi akses ke system.

Baru kali ini, seminggu setelah saya pindah ke tempat kerja yang baru, saya bisa kembali mengutak-atik dan melakukan banyak sekali RnD lagi hehe ....

Baiklah, untuk kali ini saya akan menunjukkan cara supaya jam dan tanggal di Mikrotik kita selalu up-to-date. Ceritanya begini, setiap jam pulang kerja, router mikrotik di kantor saya selalu dimatikan. Akibatnya, jam dan tanggal di router mikrotik selalu "reset" alias kembali ke Januari tahun 1970-an (aihhh... jadul amit...)

Sebenarnya kalaupun tanggal dan jam ini tidak disesuaikan dengan tanggal dan jam sekarang, tidak masalah kok. Router mikrotik tetap berjalan dengan normal, hanya saja untuk beberapa fungsi : misal adanya penjadwalan otomatis terhadap buka dan tutup akses internet, atau mungkin mau memperbesar kapasitas bandwidth di jam istirahat kantor supaya orang-orang bisa browsing dan download lebih kencang di jam istirahat kantor, maka settingan jam sangat mempengaruhi.

Ok, tanpa berlama-lama lagi, silahkan masuk ke Winbox router mikrotik anda :

1. Masuk ke menu : System > Clock. Atur Time Zone anda ke : Asia/Jakarta, apabila posisi anda saat ini berada di Indonesia


2. Masuk ke menu : System > SNTP Client (untuk routerOS versi 5 keatas), akan muncul tampilan seperti dibawah ini :


3. Pastikan service dalam keadaan berjalan dengan mengklik (centang) : ENABLED
4. Pilih modenya : unicast
5. Isikan untuk primary NTP Server, ip-nya : 205.196.146.72 dan untuk secondary NTP Server, ip-nya : 108.61.73.243
6. Klik OK

Selesai sudah. Sekarang, setiap kali router mikrotik anda dimatikan, anda tidak perlu kuatir untuk mensetting tanggal dan jam lagi karena begitu router mikrotik anda dinyalakan, tanggal dan jam akan secara otomatis teradjust. Selamat mencoba!

Monday, April 20, 2015

Install Windows 7/8 dari USB Flashdisk

Biasanya kalau kita hendak menginstall Windows OS 7 atau 8 pada laptop kosongan, kita langsung ambil keping DVD installer lalu kita masukkan pada optical drive laptop tersebut (baca : DVDROM Drive) kemudian langsung berlanjut ke proses instalasi.

Namun apa jadinya apabila laptop atau PC yang akan kita install tersebut tidak memiliki optical drive sehingga kita tidak dapat menginstall Windows 7/8 dengan menggunakan keping DVD ?

Jangan panik dan bingung, teknologi sudah semakin maju. Jika anda punya extra dana untuk membeli optical drive external (baca : DVDROM Drive Portable) maka proses instalasi dengan menggunakan kepingan DVD bisa berlanjut. Bagaimana bila dana terbatas ? Mudah saja, gunakan USB Flashdisk untuk menginstall Windows 7 / 8 :)

USB Flashdisk ? Serius ? Apa bisa ?

BISA ! Tapi ada syaratnya :

1. Sediakan USB flashdisk kosong dengan kapasitas minimal 4 GB
2. Pastikan laptop / PC yang akan anda install mensupport booting dari USB

Nah, setelah kedua persyaratan diatas terpenuhi, silahkan ikuti langkah-langkah berikut dibawah ini untuk membuat installer Windows 7 / 8 dari USB Flashdisk (langkah-langkah berikut dibawah ini dikerjakan di komputer yang memiliki optical drive dan sudah menggunakan Windows 7 / 8 sebagai Operating Systemnya ya) :

1. Siapkan DVD installer Windows 7 / 8 anda ke dalam DVDROM
2. Masukkan USB Flashdisk anda ke port USB
3. Buka : Command Prompt dalam mode Administrator
4. Jalankan program Disk Partition (pada command prompt ketikkan : DISKPART)
5. Identifikasi slot USB Flashdisk anda (ketik : LIST DISK)
6. Pilih disk tersebut dengan perintah : SELECT
7. Jalankan serangkaian perintah dibawah ini satu persatu untuk mempersiapkan USB Flashdisk tersebut :

  • CLEAN
  • CREATE PARTITION PRIMARY
  • SELECT PARTITION 1
  • ACTIVE
  • FORMAT FS=NTFS QUICK LABEL="Namaku"
  • ASSIGN
  • EXIT
8. Setelah anda keluar dari program DISKPART, maka USB Flashdisk anda sudah siap digunakan, namun USB Flashdisk tersebut belum bisa digunakan untuk booting. Untuk membuat USB Flashdisk tersebut bisa booting, kita memerlukan program DOS bernama : BOOTSECT.EXE. Program ini bisa anda temukan di dalam DVD installer Windows 7 / 8. Dalam contoh kasus saya, saya menggunakan DVD installer Windows 7, maka program BOOTSECT.EXE tersebut terletak di dalam folder BOOT.

9. Jalankan perintah ini : BOOTSECT.EXE /NT60 U: (Drive U adalah drive dimana USB Flashdisk anda terdeteksi pada saat kita mengetikkan perintah ASSIGN di step nomor 7 diatas, silahkan anda sesuaikan drive letternya dengan yang anda miliki)

10. Langkah terakhir, copykan SEMUA isi DVD installer ke USB Flashdisk. Selesai. USB Flashdisk anda sekarang sudah dapat digunakan untuk menginstall Windows 7 / 8. Silahkan boot laptop / PC anda dari USB Flashdisk yang sudah tercipta ini.

Selamat mencoba :)

Tuesday, March 31, 2015

Mikrotik Configuration Backup

Mengelola Mikrotik RouterOS dengan konfigurasi yang kompleks dan rumit akan membuat kita cukup kuatir dan pusing apabila perangkat tersebut tiba-tiba rusak dan kita harus mengulang kembali seluruh konfigurasinya.

Script berikut dapat kita gunakan untuk membackup semua konfigurasi yang ada di Mikrotik RouterOS :

/system backup save name=([/system identity get name] . "-" . [:pick [/system clock get date] 7 11] . [:pick [/system clock get date] 0 3] . [:pick [/system clock get date] 4 6]);
/tool e-mail send to="inbox@domainanda.com" subject=([/system identity get name] . " Backup " . [/system clock get date]) file=([/system identity get name] . "-" . [:pick [/system clock get date] 7 11] . [:pick [/system clock get date] 0 3] . [:pick [/system clock get date] 4 6] . ".backup");
:delay 20;
/file rem [/file find name=([/system identity get name] . "-" . [:pick [/system clock get date] 7 11] . [:pick [/system clock get date] 0 3] . [:pick [/system clock get date] 4 6] . ".backup")];
:log info ("System Backup emailed at " . [/sys cl get time] . " " . [/sys cl get date])

Tinggal dijalankan di Scheduler, maka anda akan menerima file hasil backup langsung ke e-mail anda

Sunday, March 29, 2015

Cari semua file .php dan .html dalam folder tertentu hingga subfolder-subfoldernya

Ok, jadi saya ingin mencari semua file yang berekstensikan .php dan .html di dalam folder X dan seluruh folder turunan dibawahnya, kemudian dari semua file .php dan .html yang sudah ditemukan ini, saya ingin supaya bisa diarchive ke dalam 1 file.

Apa perintah yang paling pas untuk keinginan saya diatas ?

Inilah perintahnya :

find ./someDir -name "*.php" -o -name "*.html" | tar -cf my_archive -T -

Tuesday, March 24, 2015

Auto Discovery Pada Aplikasi E-Mail

Pernahkah anda mengamati ketika hendak menambahkan sebuah account e-mail domain milik perusahaan anda aplikasi anda melakukan pencarian (auto-config-discovery) terhadap settingan e-mail server yang paling pas dan bisa dijalankan ?

Bagi yang belum tahu, proses tersebut ternyata mencari settingan yang ada di server web kita dan settingan ini tidak tercipta dengan sendirinya. Harus kita buat sendiri. Silahkan anda ikuti petunjuk yang saya jabarkan dibawah untuk membuat e-mail auto config discovery program aplikasi e-mail dapat dengan mudah menemukan settingan yang pas untuk e-mail server kita serta mempercepat waktu pencarian settingan ini.

1. Buat sebuah file dengan nama : config-v1.1.xml dengan isi sebagai berikut :


<clientConfig version="1.1">
<emailProvider id="domainanda.com">
<domain>domainanda.com</domain>
<displayName>MAIL SERVER DOMAINANDA.COM</displayName>
<displayShortName>MAIL</displayShortName>
<incomingServer type="pop3">
<hostname>mail.domainanda.com</hostname>
<port>995</port>
<socketType>SSL</socketType>
<username>%EMAILADDRESS%</username>
<authentication>password-cleartext</authentication>
</incomingServer>
<incomingServer type="imap"><hostname>mail.domainanda.com</hostname><port>993</port><socketType>SSL</socketType><username>%EMAILADDRESS%</username><authentication>password-cleartext</authentication></incomingServer><outgoingServer type="smtp"><hostname>mail.domainanda.com</hostname><port>465</port><socketType>SSL</socketType><username>%EMAILADDRESS%</username><authentication>password-cleartext</authentication></outgoingServer></emailProvider><webMail><loginPage url="http://mail.domainanda.com"/><loginPageInfo url="http://mail.domainanda.com/"><username>%EMAILADDRESS%</username><usernameField id="username"/><passwordField id="passwd"/><loginButton id=".save"/></loginPageInfo></webMail></clientConfig>

2. Simpan file tersebut di folder root html dari web server anda dengan mengikuti aturan path sebagai berikut : public_html/.well-known/autoconfig/mail (semisal web servernya adalah menggunakan Apache)

3. Selesai

Selamat mencoba

Monday, February 23, 2015

Langkah Aman Menghapus VirtFS pada cPanel Server

Langkah pertama yang harus anda lakukan adalah memastikan apakah account client anda masih menggunakan JailShell sebagai shell defaultnya.

# grep username /etc/passwd

Jika masih menggunakan JailShell, anda perlu menggantinya ke Bash atau shell yang lain. Cara mengganti ke shell Bash adalah sebagai berikut :


# usermod -s /bin/bash username
Sekarang, anda perlu cek apakah user tersebut menjalankan JailShell di dalam crontabnya :


# crontab -l -u username
Jika anda melihat ada baris seperti ini : SHELL="/usr/local/cpanel/bin/jailshell", maka anda perlu mengedit crontab user tersebut dan menghapus baris tersebut.


# crontab -e -u username
OK. Sekarang anda yakin bahwa user tersebut telah memiliki shell default yang baru dan di dalam cron jobs dia tidak akan ada lagi jobs yang dijalankan di dalam JailShell. Sebelum kita berlanjut ke tahapan berikutnya, anda perlu memastikan apakah user tersebut saat ini sudah login ke dalam JailShell dan masih login di dalamnya


# w | grep -i username
Jika anda melihat user tersebut masih login, maka anda perlu memberitahu user tersebut supaya segera logout atau jika permintaan anda diabaikan, anda dapat memaksa user tersebut untuk logout dari shell dengan menggunakan perintah ini :

# skill -KILL -t pts/###

Perhatikan bahwa ### harus diganti dengan nomor pts user yang bersangkutan

Sekarang, anda dapat melakukan unmount terhadap semua mount VirtFS yang aktif dengan menggunakan perintah berikut dibawah ini :


# /scripts/clear_orphaned_virtfs_mounts --clearall
Jangan kuatir, procedur unmount VirtFS bukanlah prosedur yang tidak bisa dikembalikan lagi. Jika user tersebut login kembali ke server dan masih terdapat JailShell sebagai shell default dia, atau jika cron job dia (dengan JailShell telah diset) dijalankan, maka JailShell akan secara otomatis melakukan mount ulang terhadap VirtFS. Inilah alasan sebenarnya kenapa anda mengikuti tahapan-tahapan yang telah saya kemukakan diatas sejauh ini.

Jika script cPanel bekerja dengan baik, maka VirtFS untuk user anda akan di-unmount. Periksa sekali lagi apakah sudah berhasil di-unmount dengan menggunakan perintah ini :


# grep -i username /proc/mounts

Jika perintah diatas tidak memunculkan hasil apa-apa, maka anda dapat melanjutkan ke tahapan akhir berikut dibawah ini. Perhatikan bahwa meskipun anda telah melakukan unmount terhadap VirtFS, masih ada beberapa file dan direktori di dalam /home/virtfs/username. Hal ini normal dan tidak menjadi masalah. Akan tetapi untuk memastikan bahwa tidak ada mount yang masih aktif maupun hardlink yang membandel dan masih terikat, maka kita bisa menggunakan perintah find dibawah ini :


# find /home/virtfs/username/ -type f -links +1 -ls

Dan yang kita harapkan setelah menjalankan perintah tersebut adalah tidak ada hasil apa-apa. Yang berarti sudah aman, tidak ada hard link yang masih terikat dengan salah satu file di dalam /home/virtfs/username tersebut. Maka langkah terakhir, anda dapat menghapus seluruh folder /home/virtfs/username dengan menggunakan perintah :

# rm -rfv /home/virtfs/username


Monday, February 2, 2015

cPanel/WHM Cron Job Tidak Tepat Waktu

Saya sudah lama mengelola server cPanel / WHM, namun baru kali ini server saya bertingkah "molor". Utamanya dalam hal ketepatan waktu eksekusi Cron Job. Sudah dijadwalkan untuk running jam 1 pagi misalnya, ternyata baru dijalankan jam 9 pagi. Bingung juga...

Setelah googling kesana kemari, ternyata saya baru tahu bahwa ada yang namanya hardware clock (perintah di linux : hwclock). Biasanya saya cuma tahu perintah di linux : date saja, yang juga akan sama-sama memunculkan jam sistem :)

Nah, saatnya hardware clock ini kita samakan. Berikut langkah-langkahnya :

1. Ketikkan perintah : hwclock --systohc
2. Restart service Cron Job : service crond restart

Selesai. Sekarang jadwal eksekusi cron job server cPanel / WHM saya sudah sesuai dengan jam yang saya tentukan. Selamat mencoba bagi rekan-rekan yang mengalami problem serupa :)

Tuesday, January 27, 2015

Migrating from Zimbra to Axigen for BCHATI's e-mail user

Dear all,

In terms of searching for a better solution on our e-mailing activity, we are launching new @bchati.sch.id e-mail server, powered by Axigen.
This e-mail server will not be affected by power outage nor internet disconnection at SSE Building.

For you who interested and want to switch to our new server, please follow these steps :

A. Backup Your Old e-Mail First!

The main goal in this backup part is moving all your old @bchati.sch.id e-mail messages from Zimbra server Inbox  to your computer (in Thunderbird this is called : Local Folder)
If you are using Mozilla Thunderbird, this can be done by following these steps :

1. Right click at Local Folders section on your left side of your Thunderbird main window.


2. Enter any folder name that you want in the Name field and create it as a subfolder of : Local Folders


3. Go back to your inbox, select ALL your e-mail messages, and then do a right click on that selection, choose menu : Move To - Local Folders - Your recently created folder name

After you have moved ALL your e-mail messages from your inbox, you may proceed to part B. If you skip this backup part, then you will get duplicate e-mail messages in your inbox after migration completed.

B. Start Migrating Your E-Mail Account from Zimbra Mail Server to Axigen Mail Server

Attention! You will not get any new e-mail messages from Zimbra Mail Server after your have successfully migrated your e-mail account to Axigen Mail Server. Please follow my instruction on part C to get your Mozilla Thunderbird application pointed to Axigen Mail Server.

If you are ready to migrate your e-mail account, please follow these steps :

1. Open this url : http://listra.bchati.sch.id with your web browser (eg. Mozilla Firefox)
2. When login page is displayed, simply enter your e-mail address as the username, and your current e-mail password. You may enter your e-mail address with or without @bchati.sch.id
3. Your old e-mail messages at Zimbra mail server will be migrated automatically to Axigen mail server right after you have logged in
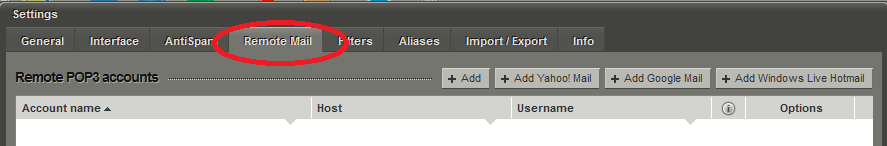
4. Inside the Axigen webmail, click on Settings menu (top right corner, beside logout menu)


5. Open : Remote Mail tab


6. Click on +Add button.
7. Fill the details below :

  • Remote Account Name : ZIMBRA
  • Server address : mail.bchati.sch.id
  • Server Port : Default - 110
  • Encryption : TSL
  • Username : your current e-mail address. Can be entered with or without @bchati.sch.id
  • Password : your current password
  • Choose to place messages in : an existing folder : Inbox
  • Untick the option to keep a copy of the downloaded emails on the server. This is important to avoid duplicate messages occurs in your Inbox
  • Click on Add button


8. Finally, to save all the Remote Mail configuration, click on : Save & Close button.

C. Reconfiguring Mozilla Thunderbird

Your current @bchati.sch.id e-mail account on your Mozilla Thunderbird must be reconfigured to Axigen Mail Server prior before you can send and receive @bchati.sch.id e-mail again.
Please adjust your settings to these parameters below :

1. POP3 Method

Incoming Settings :

Hostname : listra.bchati.sch.id
Port : 995
Connection Security : SSL/TLS
Authentication Method : Normal Password
username : your e-mail address

Outgoing Settings :

Hostname : listra.bchati.sch.id
Port : 465
Connection Security : SSL/TLS
Authentication Method : Normal Password
Username : your e-mail address

2. IMAP Method

Incoming Settings :

Hostname : listra.bchati.sch.id
Port : 993
Connection Security : SSL/TLS
Authentication Method : Normal Password
Username : your e-mail address


Outgoing Settings :

Hostname : listra.bchati.sch.id
Port : 465
Connection Security : SSL/TLS
Authentication Method : Normal Password
Username : your e-mail address

Accept any certificate issued when connecting to Axigen Mail Server.

Sunday, August 3, 2014

Daftar Frekuensi Walkie Talkie

Daftar Frekuensi Walkie Talkie

Tahukah anda bahwa radio Walkie Talkie dapat dihubungkan dan saling berkomunikasi dengan radio Handy Talkie (HT) ? Ya, BISA SEKALI! Asal ... anda samakan frekuensi radio HT anda dengan channel radio Walkie Talkie anda.

Berikut daftar frekuensi dalam radio Walkie Talkie :

Ch. 1 : 462.5625 Mhz
Ch. 2 : 462.5875 Mhz
Ch. 3 : 462.6125 Mhz
Ch. 4 : 462.6375 Mhz
Ch. 5 : 462.6625 Mhz
Ch. 6 : 462.6875 Mhz
Ch. 7 : 462.7125 Mhz
Ch. 8 : 467.5625 Mhz
Ch. 9 : 467.5875 Mhz
Ch. 10 : 467.6125 Mhz
Ch. 11 : 467.6375 Mhz
Ch. 12 : 467.6625 Mhz
Ch. 13 : 467.6875 Mhz
Ch. 14 : 467.7125 Mhz
Ch. 15 : 462.5500 Mhz
Ch. 16 : 462.5750 Mhz
Ch. 17 : 462.6000 Mhz
Ch. 18 : 462.6250 Mhz
Ch. 19 : 462.6500 Mhz
Ch. 20 : 462.6750 Mhz
Ch. 21 : 462.7000 Mhz
Ch. 22 : 462.7250 Mhz

Thursday, May 8, 2014

Reset Trial Remote Desktop Lisence pada Windows Server 2008 R2

Daripada bayar lagi software 3rd party untuk bisa menjalankan terminal client apps, kenapa tidak menggunakan fitur yang sudah ada dan disediakan oleh Windows Server 2008 R2 saja ?

Ya ... Remote Desktop Connection. Dengan fitur ini, anda bisa menjalankan aplikasi apapun (selama aplikasi sudah terinstall di server) sehingga anda tidak lagi membutuhkan komputer client dengan spesifikasi yang canggih. Cukup menghemat anggaran bukan ?

Namun sayangnya lisensi untuk menggunakan Remote Desktop Connection pada Windows Server 2008 R2 hanya diberikan selama 120 hari saja (disebut lisensi trial). Apabila lewat dari masa tersebut, maka komputer client anda tidak akan dapat meremote ke server lagi.

Berikut saya bagikan cara untuk mereset masa trial Remote Desktop Connection supaya anda bisa menggunakan-nya lagi dan lagi dan lagi ... sangat menghemat anggaran anda bukan ? (Hemat atau pelit tuh >_<)

1. Buka Regedit
2. Carilah key ini : HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Control\Terminal Server\RCM\GracePeriod
3. Hapuslah semua key yang ada di dalamnya namun jangan anda hapus key defaultnya
4. Silahkan restart server anda

Voilla! Anda bisa konek lagi ke server dari komputer client anda dengan menggunakan Remote Desktop Connection, GRATIS lagi hehe ... (^_^)V

Thursday, June 13, 2013

Pagi ini saya dikejutkan oleh adanya e-mail warning yang dikirimkan oleh sistem berbunyi sebagai berikut :

Subject : Disk /boot at 92% on mail.mycompany.com
 
Jun 14 07:00:13 mail zimbramon[3180]: 3180:err: Disk warning: mail.mycompany.com: /boot on device /dev/sda1 at 92%
 
Apakah ini ????

Ternyata alokasi disk space untuk directory /boot (walaupun directory /boot tersebut sudah saya jadikan satu dengan partisi root)  sudah mencapai ambang batasnya. Mengapa ini bisa terjadi ? Jawabannya adalah ketika melakukan proses upgrade pada saat versi baru muncul dan sistem menawarkan kita untuk upgrade, versi kernel pun turut di upgrade. Dan rupanya proses upgrade ini tidak menghapus versi kernel sebelumnya (yang lama) dan dibiarkan tetap ada di dalam harddisk anda, khususnya pada directory /boot.

Nah, bagaimana cara menghapus versi kernel linux yang lama ?

Pertama-tama, ketahui terlebih dahulu versi kernel yang sedang dipakai saat ini dengan menggunakan perintah :

uname -a
Kemudian, ketikkan perintah ini untuk mengetahui daftar versi kernel yang masih ada di dalam sistem anda : 

dpkg-query -l | awk '/linux-image-*/ {print $2}'
Setelah anda mendapatkan list kernelnya, misalkan seperti ini :
linux-image-3.5.0-27-generic
linux-image-3.5.0-28-generic
linux-image-3.5.0-30-generic
linux-image-3.5.0-31-generic
linux-image-3.5.0-32-generic
linux-image-3.5.0-34-generic
linux-image-generic-lts-quantal


Maka anda dapat menghapusnya satu per satu dengan menggunakan perintah :
sudo apt-get --purge remove linux-image-3.5.0.27-generic
Dan langkah terakhir adalah update grub anda dengan perintah :
sudo update-grub 
Hati-hati jangan asal hapus atau sistem anda tidak akan dapat booting dengan normal lagi :)
Demikian sharing informasi dari saya, semoga membantu.

Monday, April 1, 2013

Cara Mereset Password di Mac OS X

Suatu ketika anda mungkin akan lupa akan password login di dalam Mac OS X system anda. Ketika hal itu terjadi, jangan panik, karena petunjuk berikut dibawah ini akan membantu anda dalam mereset password login Mac OS X anda :

Langkah terbaik adalah menciptakan user Admin yang baru!

1. Reboot system anda
2. Tekan tombol Apple + S segera setelah anda mendengar bunyi DING!
3. Ketika anda sudah masuk ke text prompt di dalam jendela terminal, ketikkan perintah ini satu per satu dengan diakhiri dengan menekan tombol Enter :

* mount -uw /
* rm /var/db/.AppleSetupDone
* shutdown -h now

4. Setelah system anda selesai reboot, anda akan mendapatkan sebuah account admin yang baru. Silahkan anda login dengan account tersebut dan hapuslah account admin yang lama dan Mac OS X anda siap untuk digunakan :)

5. Selesai

Catatan tambahan :

Langkah diatas juga berguna bagi anda yang ingin merubah identitas kepemilikan macbook. Selamat mencoba!


Whitelisting RBL di Zimbra 8


Ada kalanya ip address public kita mungkin terdaftar di dalam RBL. Ketika ip public address kita benar terdaftar, maka sampai kapanpun kita tidak akan pernah bisa mengirimkan e-mail ke luar melalui mail server kita sendiri.

Disini saya akan menunjukkan sebuah cara bagaimana supaya ip address public kita tidak di reject oleh mail server kita walaupun ip tersebut masuk ke dalam RBL. Mail server yang saya pergunakan pada saat tulisan ini saya buat adalah Zimbra Mail Server versi 8.0.2

1. Login melalui SSH ke server mail anda, dan pastikan anda sudah melakukan su - zimbra
2. Buat sebuah file baru : vi /opt/zimbra/conf/postfix_rbl_override, dan daftarkan semua ip address atau nama domain yang ingin anda whitelistingkan. Contoh :

1.2.3.4 OK
1.2.3.5 OK
mail.domain.tld OK

Harap diingat bahwa 1 baris untuk 1 alamat ip atau nama domain TLD

3. Jalankan perintah : postmap /opt/zimbra/conf/postfix_rbl_override
4. Editlah file : /opt/zimbra/conf/zmconfigd/smtpd_recipient_restrictions.cf, dibawah settingan : reject_unauth_destinatio, anda tambahkan baris : check_client_access hash:/opt/zimbra/conf/postfix_rbl_override, sehingga isinya akan menjadi seperti berikut dibawah ini :

reject_unauth_destination
check_client_access hash:/opt/zimbra/conf/postfix_rbl_override
reject_unlisted_recipient

5. Restart server anda


Anti Spam di Zimbra 8

Ketika server e-mail anda mulai "terkenal" di dunia Internet, server e-mail spam mulai mentarget anda. Mulailah bermunculan e-mail - e-mail spam di dalam inbox anda. Kian lama kian banyak, dan hal ini lambat laun akan membuat anda menjadi jengkel karena anda harus menghapus e-mail - e-mail spam tersebut.

Walaupun mail client yang ada pergunakan mungkin memiliki fitur spam filter, akan tetapi akan lebih "menyenangkan" user anda apabila di gerbang mail server anda sudah memfilter spam ini duluan.

Bagaimana caranya menangkal spam ? Disini saya menggunakan Zimbra Mail Server versi 8.0.2.

1. Masuklah ke shell mail server anda dengan user zimbra (su - zimbra)
2. Ketikkan perintah ini : zmprov mcf +zimbraMtaRestriction "reject_rbl_client zen.spamhaus.org"
3. Periksa apakah sudah masuk settingan anda : zmprov gacf | grep zimbraMtaRestriction
4. Restart server anda
5. Selesai sudah

Untuk memonitor apakah server anda sudah berhasil menangkal spam dengan bantuan filter dari spamhaus.org, silahkan pergunakan program dnsblcount (http://www.joreybump.com/code/dnsblcount/index.html)

Catatan dari saya :

Ada banyak fasilitas RBL gratis yang di tawarkan di internet, namun untuk yang paling tangguh dan ampuh, hanya zen.spamhaus.org (Promosi dikit hehe - terima kasih banyak kepada Zen SpamHaus.ORG)


Tuesday, January 17, 2012

Scoretic Digital Scoreboard Manual

A. Instalasi

1. Pasang kabel 220V di Futsal Scoreboard (Papan Utama)
2. Pasang kabel data RS485+ & RS485- antara Scoreboard & Controller (max. 500m). Kabel data adalah kabel interkom isi 2, jangan sampai terbalik antara + dan -
3. Power ON lampu neon terlebih dahulu sebelum power ON System Scoreboard
4. Pasang power supply (adaptor) 12VDC ke Controller

B. Set Bel & Reminder Time

1. Saat Controller dinyalakan, muncul menu untuk set panjang bunyi bel. Panjang bunyi bel yang di-set adalah untuk : START, END, STOP, dan REMINDER
2. Nilai panjang bunyi bel : 00-99 second (00 = tidak ada bunyi bel)
3. Set nilai reminder time : 0-9 minute (0 = tidak ada bel untuk reminder time)
4. Tekan * jika tidak ada yang diganti, tekan # untuk next dan * untuk back

C. Sebelum Pertandingan

1. Tekan * untuk set timer permainan, lalu masukkan nilai timer permainan. Maksimal 99 menit 59 detik
2. Tekan # untuk next, tekan * untuk back
3. Tekan # untuk set nama team, maksimal 11 huruf, dengan tabel huruf menyerupai tombol huruf yang ada pada handphone Nokia atau perhatikan catatan dibawah
4. Set Period (0 - 9)
5. Set Time Out (0-2 titik)

Untuk mereset semua settingan yang ada, tekan dan tahan tombol RESET selama 3 detik. Tombol BEL dapat ditekan untuk membunyikan bel secara manual.

D. Pertandingan

1. Tekan Start untuk memulai pertandingan. Timer akan memulai perhitungan mundur.
2. Tekan Score untuk setiap goal
3. Tekan Fouls untuk setiap pelanggaran
4. Tekan Time Out untuk permintaan Time Out
5. Tekan Stop untuk menghentikan Timer
6. Tekan Start untuk meneruskan kembali pertandingan

Semua fungi : Score, Foul, Period, Time Out tidak saling berhubungan

E. Selesai Pertandingan

1. Pertandingan selesai saat Timer menunjukkan nilai 00:00
2. Tekan dan tahan tombol RESET selama 3 detik untuk mengembalikan semua nilai score ke nol dan mengembalikan nilai timer permainan. Jadi, yang dikembalikan nilainya ke nol adalah : Score, Foul, Period, dan Time Out
3. Tekan tombol 0 untuk menampilkan Current Time

Welcome to my blog ...

Welcome and have a nice reading ...

Comments are welcome too :-)